Référentiel Cyber France : 20 objectifs de sécurité à mettre en œuvre selon l’ANSSI
Les entreprises font aujourd’hui face à une pression croissante en matière de cybersécurité. Entre multiplication des cyberattaques (notamment à l’ère de l’IA), les exigences réglementaires et dépendance accrue aux systèmes d’information, la sécurisation du SI devient un enjeu stratégique.
Des réglementations comme NIS 2 fixent un cadre clair, mais elles restent souvent complexes à traduire concrètement sur le terrain. Beaucoup d’organisations peinent encore à identifier les mesures prioritaires à mettre en œuvre et la manière de structurer leur démarche cyber.
Pour répondre à ce besoin, l’ANSSI a publié le Référentiel Cyber France (ReCyF), qui définit 20 objectifs de sécurité concrets et structurants destinés à guider les entreprises dans leur mise en conformité et l’amélioration de leur maturité cyber. Parmi ces objectifs, la maîtrise des informations et des documents de l’entreprise occupe également une place importante. Centraliser les documents sensibles, contrôler les accès et assurer leur traçabilité avec une GED contribue ainsi à structurer une partie de cette démarche de sécurité.
Avec le ReCyF, vous avez un véritable plan d’action opérationnel. On fait le point.
Au sommaire :
1. Qu’est-ce que le ReCyF ?
2. ReCyF et ISO 27001 : des référentiels complémentaires
3. Les 20 objectifs de sécurité et comment se mettre en conformité
4. Open Bee vous accompagne dans votre sécurité documentaire
Qu’est-ce que le ReCyF ?
Le Référentiel Cyber France (ReCyF) est un cadre opérationnel conçu pour aider les organisations à structurer et piloter leur démarche de cybersécurité. Il fournit une grille de lecture permettant d’évaluer son niveau de maturité, d’identifier les écarts et de prioriser les actions à mener.
Son approche couvre l’ensemble du système d’information, mais aussi les processus organisationnels et les pratiques des collaborateurs. Le ReCyF permet ainsi de passer d’une vision globale des enjeux cyber à une démarche concrète, avec des actions évaluables, priorisées et intégrables dans un plan d’action.
ReCyF et ISO 27001 : des référentiels complémentaires
Une organisation déjà engagée dans une démarche ISO 27001 ne part pas nécessairement de zéro avec le ReCyF. Les deux référentiels présentent des correspondances, et l’ANSSI met d’ailleurs à disposition un outil de comparaison permettant de mettre en regard les exigences du ReCyF avec celles des référentiels ISO 2700X.
Prenons par exemple l’objectif 20 du ReCyF, consacré à la supervision de la sécurité des systèmes d’information. Il prévoit notamment une démarche d’amélioration continue de la supervision, avec la possibilité d’élargir les sources de collecte, de centraliser les journaux ou encore d’améliorer la détection des événements de sécurité. Cet objectif présente une correspondance élevée avec l’ISO 27001:2022, notamment son exigence 10.1 sur l’amélioration continue, ainsi qu’avec l’ISO 27002:2022 et son contrôle 8.16 sur les activités de surveillance.
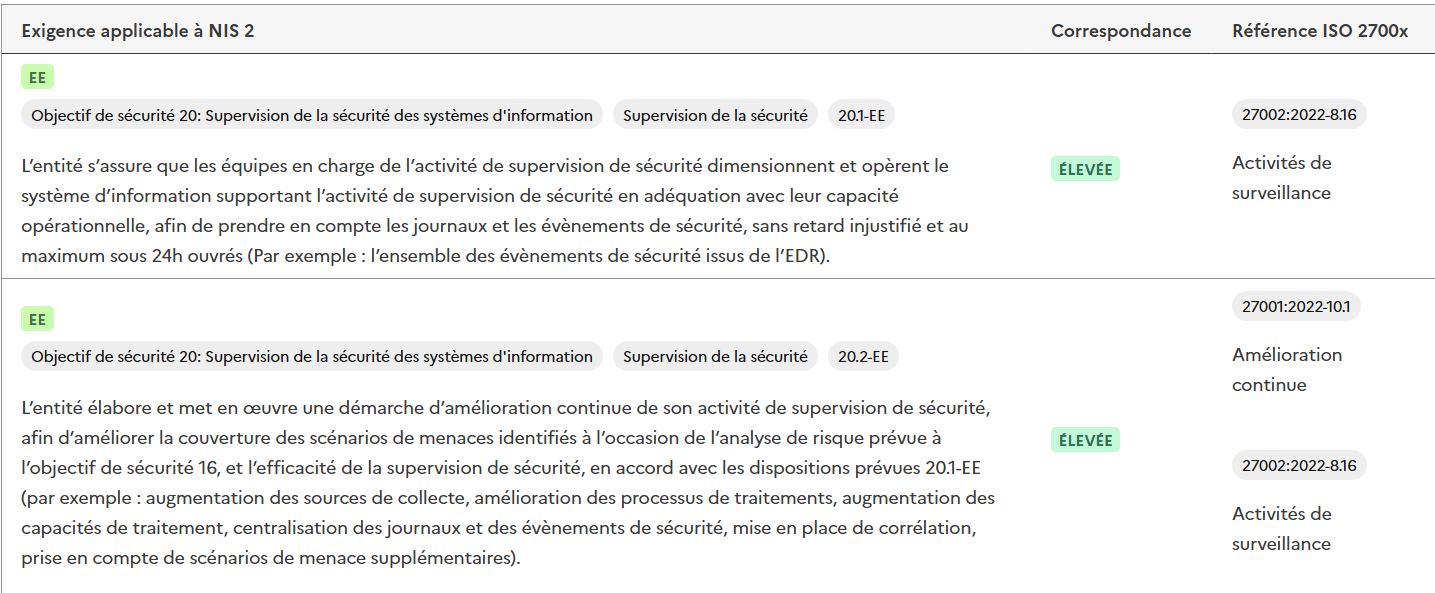
Cet exemple montre que les démarches peuvent se compléter : une organisation déjà structurée selon l’ISO 27001 dispose de bases pouvant contribuer à répondre à certains objectifs du ReCyF. Cela ne signifie toutefois pas que la certification ISO 27001 couvre automatiquement l’ensemble du ReCyF : une analyse des correspondances et des éventuels écarts reste nécessaire.
Les 20 objectifs de sécurité : une approche structurée en 4 piliers
Le ReCyF organise ses 20 objectifs de sécurité autour de quatre grands piliers : Gouvernance, Protection, Défense et Résilience. Cette structure permet d’aborder la cybersécurité de manière globale, de la connaissance du système d’information jusqu’à la gestion des incidents et la continuité d’activité.
Gouvernance : piloter la cybersécurité au niveau de l’entreprise
Objectifs 1, 2, 3, 4, 16 et 17 : recensement des systèmes d’information, gouvernance de la sécurité numérique, maîtrise de l’écosystème, intégration de la sécurité dans la gestion des ressources humaines, approche par les risques et audit de la sécurité des SI.
Ce premier pilier vise à structurer la cybersécurité au niveau stratégique de l’organisation. Il s’agit notamment de connaître son système d’information, définir les responsabilités, maîtriser les risques liés aux partenaires et fournisseurs, sensibiliser les collaborateurs et vérifier régulièrement l’efficacité des mesures mises en place.
Cette démarche implique également de formaliser et de conserver les politiques, procédures, preuves et documents nécessaires au suivi des actions de sécurité, par exemple en utilisant un coffre-fort numérique.
Cette visibilité doit inclure aussi bien le SI interne que les fournisseurs et prestataires connectés à l’écosystème de l’entreprise (notamment afin de répondre aux exigences croissantes de traçabilité et de transparence portées par des initiatives européennes comme le projet ViDA (VAT in the Digital Age)).
Protection : sécuriser les systèmes et les accès
Objectifs 5, 6, 7, 8, 9, 10, 11, 18 et 19 : maîtrise des SI, contrôle des accès physiques, sécurisation de l’architecture, des accès distants, protection contre les codes malveillants, gestion des identités et des accès, administration des SI, sécurisation des configurations et administration depuis des ressources dédiées.
Ce pilier rassemble les mesures destinées à réduire les risques de compromission. Il couvre aussi bien la sécurité de l’architecture et des équipements que la gestion des comptes utilisateurs, des accès, des configurations et des postes d’administration.
La protection concerne également les informations stockées et échangées par l’entreprise : les documents sensibles doivent pouvoir être accessibles uniquement aux personnes autorisées, tout en bénéficiant de mécanismes de traçabilité et de conservation adaptés. Une GED ou un coffre-fort numérique peut contribuer à répondre à ces enjeux. Dans ce cadre, Open Bee permet notamment de centraliser les documents sensibles et d’en maîtriser les droits d’accès, les consultations et les différentes versions.
Défense : détecter et réagir aux incidents
Objectifs 12 et 20 : identification et réaction aux incidents de sécurité et supervision de la sécurité des systèmes d’information.
L’objectif est ici de pouvoir détecter rapidement une activité anormale et réagir efficacement en cas d’incident. La supervision permet d’identifier les événements de sécurité, tandis que des procédures adaptées doivent permettre de qualifier les incidents et d’organiser leur traitement.
Résilience : maintenir l’activité en cas de crise
Objectifs 13, 14 et 15 : continuité et reprise d’activité, réaction aux crises d’origine cyber, exercices, tests et entraînements.
La résilience consiste à préparer l’organisation à fonctionner malgré un incident majeur. Cela passe notamment par des dispositifs de continuité et de reprise, une organisation adaptée à la gestion de crise et des exercices réguliers pour vérifier que les dispositifs prévus sont réellement opérationnels.
Ce que ces 20 objectifs changent concrètement pour les entreprises
Le ReCyF pousse les organisations à passer d’une cybersécurité reposant sur des pratiques ou des habitudes internes à une démarche formalisée, documentée et suivie dans le temps. Les responsabilités doivent être clairement définies, les actions de sécurité tracées et les mesures mises en place suffisamment documentées pour pouvoir être vérifiées. La cybersécurité ne consiste donc plus uniquement à mettre en place des protections techniques : il faut également être capable de démontrer qu’elles sont effectivement appliquées et maintenues.
Cette logique s’étend également à l’ensemble de l’écosystème de l’entreprise. Fournisseurs, sous-traitants et partenaires doivent être intégrés dans l’évaluation des risques, tandis que les incidents, contrôles et actions correctives doivent pouvoir être suivis et justifiés.
Le ReCyF pousse les organisations à passer d’une cybersécurité reposant sur des pratiques ou des habitudes internes à une démarche formalisée, documentée et suivie dans le temps. Les responsabilités doivent être clairement définies, les actions de sécurité tracées et les mesures mises en place suffisamment documentées pour pouvoir être vérifiées. Cette nécessité de formaliser, centraliser et conserver les informations de sécurité pose aussi la question des outils utilisés pour gérer ces documents au quotidien.
Open Bee vous accompagne dans la gestion documentaire sécurisée
La mise en œuvre du ReCyF implique, en partie, de documenter, organiser et tracer les actions de cybersécurité. Politiques et procédures, preuves de conformité, rapports, plans d’action ou encore documents sensibles doivent pouvoir être centralisés, accessibles aux bonnes personnes et suivis dans le temps. Dans ce cadre, une GED (logiciel de gestion sécurisée des documents) permet ainsi de maîtriser les versions, les droits d’accès, les consultations et les validations, tout en facilitant la préparation des audits et le suivi des actions engagées.
Les solutions Open Bee vous accompagne dans cette démarche en permettant de centraliser les documents liés à la cybersécurité, de structurer les procédures et de contrôler finement l’accès aux informations sensibles. Les fonctions de traçabilité contribuent également à suivre les consultations, modifications et validations. La GED ne remplace évidemment pas les mesures techniques ni une stratégie de cybersécurité globale, mais elle constitue un socle pour documenter, sécuriser et piloter les exigences de conformité dans la durée.

Vous pouvez ainsi proteger votre patrimoine documentaire, avec une solution certifiée ISO 27001, tout en gardant la main sur les accès, les versions et la traçabilité de vos documents.
Le ReCyF fournit un cadre pour structurer votre démarche : les mesures de sécurité peuvent être identifiées, priorisées et mises en œuvre progressivement, en fonction des risques et des enjeux propres à votre organisation.